Sécurité et optimisation du DNS
Objectif : Comprendre le Système de Noms de Domaines (DNS), service qui associe les noms de domaine aux adresses IP.
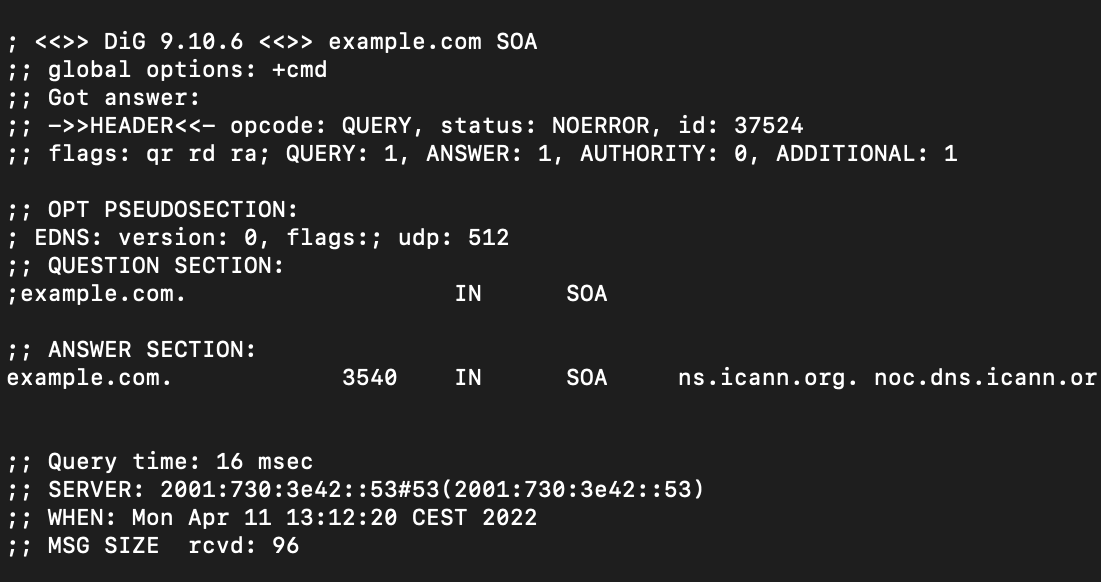
Le Domain Name System (DNS), ou Système de Noms de Domaines en français, constitue l’un des composants fondamentaux d’Internet. Chaque fois que vous cherchez un nom de domaine dans un navigateur ou un terminal, que vous consultez un service en ligne, envoyez un mail ou utilisez une application connectée, le DNS intervient pour transformer un nom de domaine lisible par l’humain en une adresse IP exploitable par les équipements réseau ; le nom de domaine example.com devient ainsi l’adresse IP 172.66.147.243 grâce au DNS, qui sert à relier l’un à l’autre.
Sans ce système, les internautes devraient mémoriser des adresses IP complexes pour accéder aux sites web et aux services en ligne. Le DNS agit comme un annuaire mondial, un service distribué capable de répondre à des milliards de requêtes quotidiennement. Par exemple, votre site web doit être accessible en France sur exemple.fr et ailleurs dans le monde sur example.com mais tout est sur le même serveur sur la même adresse IP ? Le DNS permet de « router » les requêtes sur le nom de domaine de votre choix ; une seule adresse IP qui redirige sur plusieurs noms de domaine de manière conditionnelle.
Pour les administrateurs système, les hébergeurs, les développeurs et les responsables d’infrastructures réseau et les agences web, comprendre le fonctionnement du DNS est indispensable afin d’améliorer les performances, renforcer la sécurité et garantir la disponibilité des services, mais aussi pour optimiser le trafic et parfois même, le SEO !
Qu’est-ce que le DNS ?
DNS signifie Domain Name System. Il s’agit d’un système hiérarchique et distribué permettant d’associer un nom de domaine à différentes informations techniques, notamment une adresse IP.
Lorsqu’un internaute visite un site web, il saisit généralement une adresse telle que exemple.com. Les serveurs et les routeurs ne comprennent pas ce nom mais utilisent des adresses IP. Le DNS assure donc la traduction entre ces deux mondes.
À retenir :
- Le DNS traduit les noms de domaine en adresses IP.
- Il fonctionne de manière distribuée à l’échelle mondiale.
- Il participe directement aux performances et à la disponibilité des services.
Pourquoi le DNS est-il indispensable à Internet ?
Internet repose sur des milliards d’équipements interconnectés. Mémoriser les adresses IP de chaque service serait impossible pour les utilisateurs.
Le DNS apporte une couche d’abstraction qui facilite l’accès aux ressources numériques tout en permettant aux infrastructures de changer d’adresses IP sans impacter les utilisateurs.
- Navigation web simplifiée
- Flexibilité des infrastructures
- Migration de serveurs facilitée
- Répartition de charge
- Haute disponibilité
- Services cloud évolutifs
Comment fonctionne une résolution DNS ?
Requête DNS
|
├───┐ 1 : Requête du client ─────────────────────────────────────────────────┐
|   |                                                                        |
|   ├────► L’utilisateur saisit un nom de domaine                            |
|   |                                                                        |
|   └────► Le navigateur consulte d’abord son cache local                    |
|
├───┐ 2 : Interrogation du résolveur DNS ────────────────────────────────────┐
|   |                                                                        |
|   ├────► Si aucune réponse n’est disponible localement                     |
|   |                                                                        |
|   └────► La requête est envoyée au résolveur DNS configuré                 |
|          sur le poste ou le réseau                                         |
|
├───┐ 3 : Consultation des serveurs racine ──────────────────────────────────┐
|   |                                                                        |
|   └────► Les serveurs racine indiquent où trouver les informations         |
|          relatives au domaine de premier niveau concerné                   |
|
├───┐ 4 : Consultation du TLD ───────────────────────────────────────────────┐
|   |                                                                        |
|   └────► Le serveur TLD fournit les informations permettant                |
|          d’atteindre le serveur DNS autoritaire                            |
|
├───┐ 5 : Réponse du serveur autoritaire ────────────────────────────────────┐
|   |                                                                        |
|   └────► Le serveur DNS autoritaire retourne l’enregistrement demandé      |
|
└───┐ 6 : Mise en cache ─────────────────────────────────────────────────────┐
    |                                                                        |
    └────► La réponse est conservée pendant une durée définie                |
           par le TTL afin d’accélérer les futures requêtes                  |
Les principaux composants du DNS
Hiérarchie des serveurs DNS
|
├───┐ Serveur DNS récursif
|   |
|   └────► Réalise les recherches pour le compte du client
|
├───┐ Serveur DNS autoritaire
|   |
|   └────► Détient la version officielle des enregistrements DNS
|          d’un domaine
|
├───┐ Serveurs DNS racine
|   |
|   └────► Constituent le sommet de la hiérarchie DNS mondiale
|
└───┐ Serveurs de noms (TLD pour Top Level Domain)
    |
    └────► Gèrent les extensions comme .com, .fr, .net ou .org
Les principaux enregistrements DNS
| Type | Fonction | Usage |
|---|---|---|
| A | Association IPv4 | Site web |
| AAAA | Association IPv6 | Site web, IoT, Applications mobiles |
| CNAME | Alias | Site web, Services cloud |
| MX | Messagerie | E-mails |
| TXT | Données textuelles | Politiques de sécurité, Vérifications, Redirections, Enregistrements spécifiques |
| NS | Serveurs de noms | Délégation DNS |
| SRV | Services spécifiques | VoIP, Calendriers, Agendas, Services divers |
| CAA | Autorités de certification | Sécurité TLS |
Comprendre le TTL DNS
Le TTL (Time To Live) indique combien de temps une réponse DNS peut être conservée dans les caches intermédiaires.
Un TTL faible accélère les changements mais augmente le nombre de requêtes. Un TTL élevé réduit la charge mais ralentit la propagation des modifications.
| TTL | Usage |
|---|---|
| 1 s | Certificats TLS automatiques (ACME challenge) |
| 300 s (5 minutes) | Migration |
| 3600 s (1 heure) | CNAME, MX |
| 14400 s (4 heures) | A, AAAA |
| 86400 s (24 heures) | NS, TXT |
Avoir un TTL élevé est conseillé si votre infrastructure change rarement et que les systèmes de bascules ne dépendent pas d’un changement d’enregistrement.
En cas de migration, il est conseillé de réduire le TTL à 300 s, 24 à 48 heures avant la migration. Effectuer le changement DNS. Remonter le TTL après tests et validation.
La propagation DNS expliquée
La propagation DNS correspond au temps nécessaire pour que les caches du monde entier prennent en compte une modification.
Contrairement à une idée reçue, le changement est généralement immédiat sur le serveur autoritaire. Ce sont les caches intermédiaires qui expliquent les délais observés.
DNS et performances web
Le temps de résolution DNS influence directement le temps de chargement d’un site web. Des résolveurs performants et une architecture DNS bien conçue améliorent l’expérience utilisateur.
- Réduction de la latence
- Meilleure disponibilité
- Optimisation du parcours utilisateur
- Amélioration indirecte du référencement
DNS Load Balancing
Le DNS Load Balancing permet d’utiliser le système DNS pour répartir les requêtes des utilisateurs entre plusieurs serveurs ou infrastructures. Lorsqu’un utilisateur demande la résolution d’un nom de domaine, le serveur DNS peut retourner différentes adresses IP selon une stratégie de répartition définie.
Cette technique améliore la disponibilité d’un service, limite la surcharge d’un serveur unique et permet d’absorber des volumes importants de trafic. Elle peut fonctionner avec différentes méthodes comme la rotation d’adresses IP (round-robin), la répartition géographique ou encore la prise en compte de l’état des serveurs.
Le DNS Load Balancing est particulièrement utilisé par les sites à forte audience, les applications internationales et les architectures distribuées reposant sur plusieurs centres de données.
DNS Load Balancing
|
├────► 1 : L’utilisateur saisit un nom de domaine
|       exemple.com
|
├────► 2 : Le résolveur DNS interroge le serveur DNS
|
├────► 3 : Le serveur DNS applique une stratégie
|          de répartition du trafic
|          |
|          ├────► Localisation géographique
|          |
|          ├────► Rotation des adresses IP
|          |
|          └────► Disponibilité des serveurs
|
└────► 4 : Le DNS retourne un serveur adapté
           |
           ├────► Serveur A
           |      IP : 192.0.2.10
           |
           ├────► Serveur B
           |      IP : 192.0.2.20
           |
           └────► Serveur C
                  IP : 192.0.2.30

Résultat :
├────► Répartition de la charge
|
├────► Haute disponibilité
|
└────► Meilleure résistance aux pics de trafic
DNSSEC : sécuriser les réponses DNS
Le protocole DNS historique n’intègre pas nativement de mécanisme permettant de vérifier l’authenticité des réponses reçues. DNSSEC (Domain Name System Security Extensions) ajoute une couche de sécurité basée sur des signatures cryptographiques.
Lorsqu’une réponse DNS est reçue, le résolveur peut vérifier sa signature numérique afin de s’assurer que les données proviennent bien d’une source légitime et qu’elles n’ont pas été modifiées pendant leur transmission.
DNSSEC permet notamment de limiter les risques d’empoisonnement de cache, d’améliorer l’intégrité des données DNS et de renforcer la confiance dans le processus de résolution des noms de domaine.
- Protection contre l’empoisonnement de cache DNS
- Validation de l’intégrité des données
- Authentification de l’origine des réponses DNS
- Amélioration de la confiance des utilisateurs
Fonctionnement de DNSSEC
|
├────► 1 : L’utilisateur demande un domaine
|          exemple.com
|
├────► 2 : Le résolveur DNS effectue la requête
|
├────► 3 : Les serveurs DNS retournent
|       |
|       ├────► Enregistrement DNS
|       |      exemple.com -> 203.0.113.10
|       |
|       └────► Signature cryptographique DNSSEC
|
└────► 4 : Le résolveur vérifie la réponse
        |
        ├────► Signature valide
        |   |
        |   └────► Réponse acceptée
        |       |
        |       └────► Adresse IP transmise au client
        |
        └────► Signature invalide
            |
            └────► Réponse rejetée

Résultat :
├────► Données DNS authentifiées
|
├────► Protection contre les réponses falsifiées
|
└────► Renforcement de la sécurité DNS
CNAME Flattening
Le CNAME Flattening permet d’utiliser un comportement proche du CNAME sur le domaine racine (apex du domaine), tout en restant compatible avec les règles traditionnelles du DNS.
Dans un DNS classique, un enregistrement CNAME ne peut généralement pas être utilisé directement sur le domaine racine. Cette limitation peut compliquer l’utilisation de services modernes comme les CDN, les plateformes SaaS ou certaines infrastructures cloud.
Avec le CNAME Flattening, le fournisseur DNS réalise une résolution intermédiaire : il récupère l’adresse IP associée à la cible du CNAME puis retourne directement cette information au client.
Fonctionnement du CNAME Flattening
|
├────► 1 : L’utilisateur demande
|          exemple.com
|
├────► 2 : Le serveur DNS reçoit la requête
|
├────► 3 : Le fournisseur DNS effectue
|          une résolution interne
|          |
|          └────► exemple.com
|              |
|              └────► Cible :
|                     service.cdn-provider.com
|
├────► 4 : Résolution de la cible
|       |
|       └────► service.cdn-provider.com
|              |
|              └────► Adresse IP obtenue :
|                     198.51.100.25
|
└────► 5 : Réponse envoyée au client
        |
        └────► exemple.com
               |
               └────► Adresse IP :
                      198.51.100.25

Résultat :
├────► Utilisation d’un comportement CNAME au niveau racine
|
├────► Compatibilité avec les CDN et services cloud
|
└────► Adaptation automatique aux changements d’infrastructure
DNS et sécurité
Une mauvaise configuration DNS peut provoquer des interruptions de service ou ouvrir la porte à diverses attaques.
Risques
- DNS Spoofing
- Cache Poisoning
- Détournement de domaine
- Amplification DDoS
- Fuite d’informations
Erreurs
- TTL inadapté
- Enregistrements obsolètes
- MX incorrects
- Conflits CNAME
- DNSSEC mal configuré
- Absence de redondance
Bonnes pratiques
- Activer DNSSEC
- Limiter les transferts de zone
- Usage de DNS redondants
- Surveiller les changements DNS
- Déployer IPv6
Conclusion et FAQ
Le DNS représente l’une des briques fondamentales de l’Internet moderne. Derrière une apparente simplicité se cache un système distribué mondialement capable de fournir rapidité, résilience et évolutivité.
Une bonne maîtrise des requêtes DNS, des enregistrements, du TTL, de la propagation, de DNSSEC et des mécanismes avancés comme le DNS Load Balancing permet d’améliorer significativement les performances, la disponibilité et la sécurité d’une infrastructure web.
Pour aller plus loin, il est pertinent d’auditer régulièrement sa zone DNS, d’activer DNSSEC lorsque cela est possible et d’adopter une architecture DNS redondante adaptée aux exigences de production.
Quel est le rôle d’un serveur DNS ?
Il répond aux requêtes permettant de localiser des ressources sur Internet.
Combien de temps dure la propagation DNS ?
Elle dépend principalement du TTL et des mécanismes de cache.
Quelle différence entre DNS et adresse IP ?
Le DNS fournit un nom lisible tandis que l’adresse IP identifie l’équipement sur le réseau.
DNSSEC est-il obligatoire ?
Non, mais il est fortement recommandé pour renforcer la sécurité.